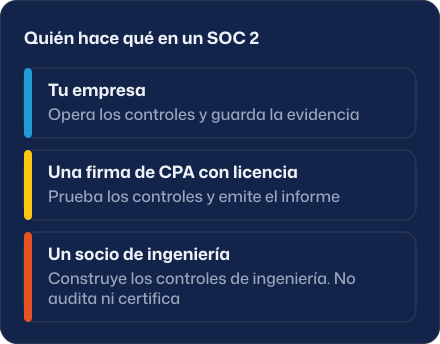
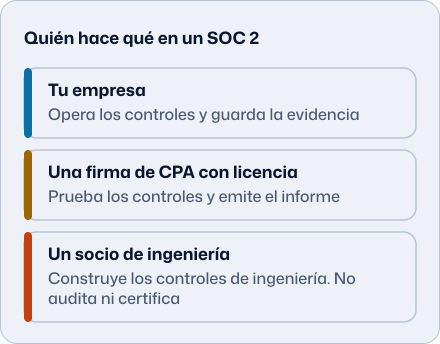
Un informe SOC 2 lo escribe una firma de CPA con licencia, no tú ni nosotros. Lo que tu equipo de ingeniería le debe a esa firma es evidencia de que cuatro cosas funcionan y siguen funcionando. Quién puede entrar, cómo llega un cambio a producción, qué se registra y se vigila, y cómo se define y se cambia la infraestructura. Nosotros construimos y operamos esos controles. No los auditamos ni los certificamos. Un proveedor puede ayudarte a prepararte, y solo una firma de CPA puede emitir el informe.
Para dimensionar lo que sí hicimos: en una plataforma SaaS de analítica de portafolios corre en cada merge request un control de vulnerabilidades orientado a SOC 2, con excepciones que vencen. Los secretos viven en un almacén administrado. Eso es un control, no un informe. Decimos “orientado a SOC 2”, no “certificado”, y me voy a atener a esa redacción.
¿Qué es un SOC 2 y quién lo emite?
SOC significa System and Organization Controls. El AICPA describe la familia SOC como servicios que los CPA pueden prestar sobre los controles de una organización de servicios. Un SOC 2 evalúa esos controles contra los Trust Services Criteria del AICPA, que cubren seguridad, disponibilidad, integridad del procesamiento, confidencialidad y privacidad. Un informe puede cubrir una categoría o varias.
Hay dos tipos de informe. En corto, un Tipo I mira si tus controles están bien diseñados en una fecha puntual. Un Tipo II mira si funcionaron durante un período. El Tipo II necesita que tu evidencia exista durante todo ese período. Por eso los controles tienen que estar corriendo antes de que elijas al auditor, y esa es la parte del equipo de ingeniería. Lo que construimos para esa parte está en nuestra página de ingeniería SOC 2.
¿Qué pregunta una auditoría sobre los accesos?
Quién llega a producción y cuándo dejó de poder hacerlo. En la práctica:
- Inicio de sesión único y autenticación multifactor en cada sistema que toca producción o datos de clientes.
- Mínimo privilegio: cada persona tiene el acceso que su rol necesita y nada más.
- Una revisión periódica de quién tiene acceso, que puedas mostrar.
- El acceso se retira cuando alguien se va, con fecha.
Así trabajamos: los ingenieros usan tus propias cuentas e identidades, con SSO, MFA y mínimo privilegio, y se revocan al terminar el proyecto. Hacemos una verificación de antecedentes a cada ingeniero antes de asignarlo, y completamos tu cuestionario de seguridad o evaluación de proveedores si lo pides.
Una prueba que puedes hacer hoy: elige a una persona que se fue en los últimos 90 días y pregunta si puedes mostrar cuándo terminó cada uno de sus accesos. Si la respuesta te lleva una tarde, la muestra de un auditor te llevará más.
¿Qué pregunta una auditoría sobre la gestión de cambios?
Que cada cambio a producción esté revisado, probado y sea trazable, y que nadie despliegue por fuera del proceso. El auditor toma una muestra de cambios y pide el rastro de cada uno.
El nuestro se ve así. Un pull request con un aprobador identificado. Un gate de CI que corre pruebas, un escaneo de secretos y una revisión de vulnerabilidades. Una versión cortada por tag y desplegada por digest de imagen, de modo que lo que corre es exactamente lo que se probó. En el pipeline de promoción de un cliente de analítica de portafolios, construido sobre Kargo y Argo CD, producción espera un soak de 1 hora y compuertas de verificación. Son chequeos de humo en el borde, de reinicios y disponibilidad de pods, y un control de proporción de errores HTTP 5xx. Las migraciones de base de datos toman antes una captura automática. Y el rollback es una re-promoción que se ensayó en desarrollo.
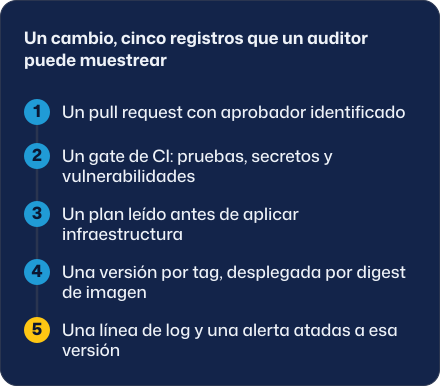
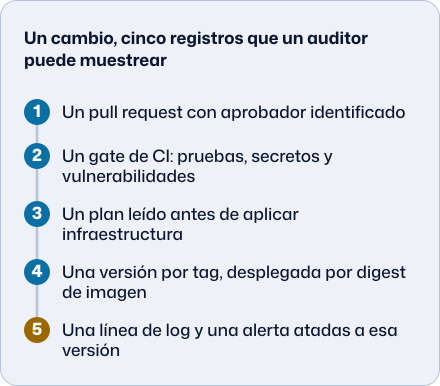
Una prueba: abre tus últimos cinco cambios a producción. Cada uno debería tener un pull request con aprobador, una ejecución del pipeline y el identificador de lo que se desplegó. El cambio sin rastro es el que va a encontrar el auditor.
¿Qué pregunta una auditoría sobre logs y monitoreo?
Que sepas cuándo algo está mal y puedas mostrar qué hiciste. Una alerta que nunca se disparó es una suposición. En una plataforma SaaS de analítica de portafolios cada alerta se probó hasta que se disparó, y producción pasó de ninguna regla de alerta a 275. La misma idea está en nuestro paquete de SRE y observabilidad: métricas, logs y trazas conectados, 3 SLO definidos, alertas probadas hasta que disparan y un runbook.
Lo que el auditor va a querer ver es aburrido: la definición de la alerta, la prueba de que se disparó, el ticket o registro del incidente y el runbook que se siguió. Decide quién puede leer y modificar los logs, y guarda también esa evidencia.
¿Qué pregunta una auditoría sobre infraestructura como código?
Que la infraestructura esté definida en código, que se cambie con revisión y que nadie la edite a mano en una consola. Así cada cambio de infraestructura tiene un diff, un aprobador y una fecha, que es justo lo que pide la muestra.
En nuestro trabajo, la infraestructura es código con OpenTofu o Terraform y estado cifrado, el plan se lee antes de aplicarse y los cambios destructivos chocan con un freno antes de ejecutarse. En una plataforma SaaS de analítica de portafolios, los cambios pasan por Terraform y OpenTofu con Atlantis, que corre el plan sobre el pull request. CI/CD e infraestructura como código en dos semanas recorre la configuración, y qué es DevOps da el marco general.
¿Qué no puede hacer por ti un socio de ingeniería?
La parte que no es ingeniería. Las políticas, la evaluación de riesgos, las verificaciones de RR. HH., la revisión de proveedores y la elección del auditor son tuyas. No ofrecemos guardia 24x7, así que la respuesta a incidentes que prueba un auditor es la de tu propio equipo, con las alertas y los runbooks que dejamos. Y ningún paquete de nuestra lista de precios te vuelve conforme. El paquete de CI/CD e IaC (USD 4,000 por 2 semanas) construye el control previo al push, el estado, el freno de plan y el despliegue por digest. El paquete SRE / Observability Foundations (USD 5,000 por 2 semanas) construye las alertas y el runbook. Producen la evidencia. Si alcanza o no, lo decide la firma de CPA.
Por hora, un Senior cuesta USD 45 a 50 y un Líder o Arquitecto, USD 55 a 60. Mira la página de precios y el artículo sobre Argo CD y Kargo para ver cómo funcionan las compuertas de promoción.
¿Por dónde empezar?
Elige uno de dos ejercicios de 30 minutos. Lista a todas las personas con acceso a producción hoy y compárala con tu nómina de RR. HH. O toma tus últimos cinco cambios a producción y verifica que cada uno tenga aprobador, una ejecución del pipeline y un identificador de lo desplegado. El que te cueste más responder es tu primer control.
Fuentes
- AICPA & CIMA, 2017 Trust Services Criteria (With Revised Points of Focus, 2022): la página describe los criterios de seguridad, disponibilidad, integridad del procesamiento, confidencialidad y privacidad. El documento exige una cuenta gratuita del AICPA, así que cito la descripción y no el texto de los criterios. Consultado el 9 de octubre de 2026 (sha256 ea5a9da2…).
- AICPA & CIMA, System and Organization Controls (SOC) suite of services: los servicios SOC son ofertas que los CPA pueden prestar. Consultado el 9 de octubre de 2026 (sha256 7c990af6…).
- Nuestro caso: pipeline de versiones fintech, para el control de vulnerabilidades, el pipeline de promoción, las alertas y el flujo con Atlantis. El resumen de Tipo I y Tipo II es mío y no sale de esas páginas.